 Síguenos @ContraReplicaMX
Aeroméxico descarta filtración de datos bancarios tras investigación por presunta base de clientes en Telegram
Nación
Claudia Bolaños
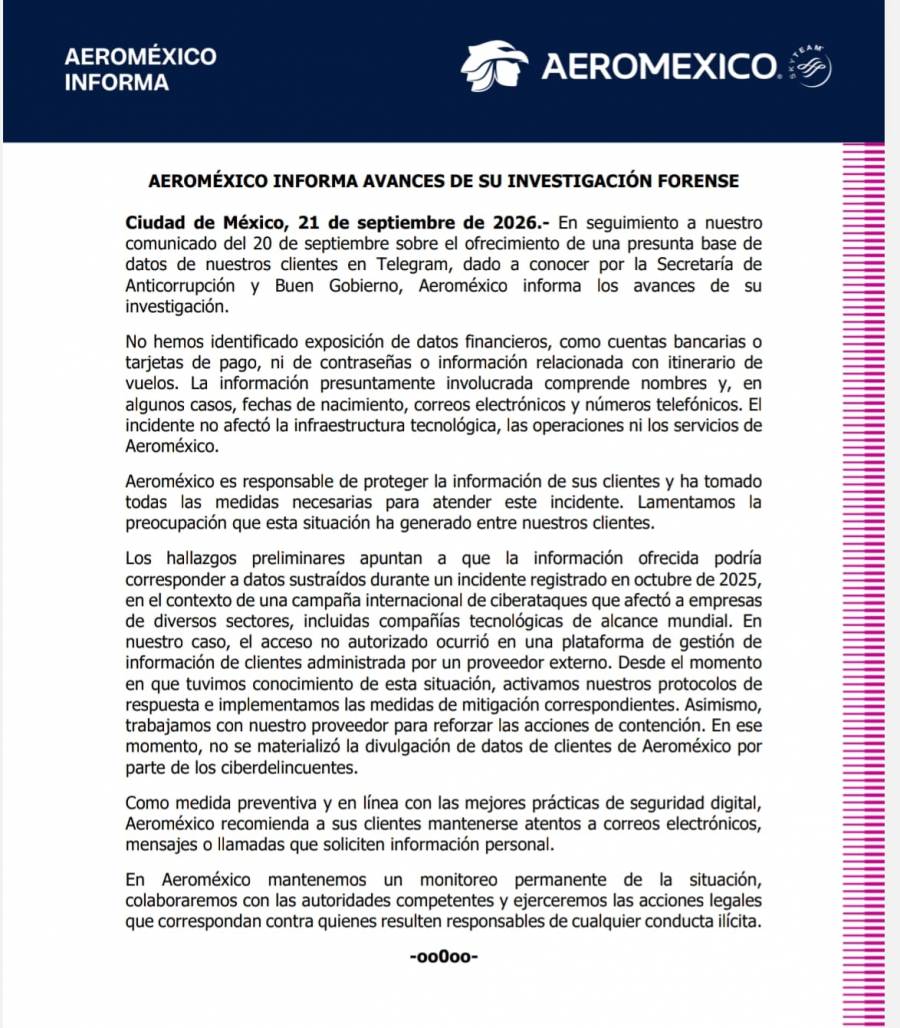
Aeroméxico informó que, tras avanzar en la investigación forense sobre la presunta venta de una base de datos de clientes en Telegram, no ha identificado exposición de información financiera, contraseñas ni datos relacionados con itinerarios de vuelo.
La aerolínea precisó que la información presuntamente comprometida incluye nombres y, en algunos casos, fechas de nacimiento, correos electrónicos y números telefónicos. Aseguró que el incidente no afectó su infraestructura tecnológica, sus operaciones ni los servicios que presta a los usuarios.
En un comunicado, explicó que los hallazgos preliminares indican que la información ofrecida podría corresponder a datos sustraídos durante un incidente registrado en octubre de 2025, como parte de una campaña internacional de ciberataques que afectó a empresas de distintos sectores.
Detalló que el acceso no autorizado ocurrió en una plataforma de gestión de información de clientes administrada por un proveedor externo. Desde que tuvo conocimiento del incidente, activó sus protocolos de respuesta, implementó medidas de mitigación y trabajó con el proveedor para reforzar las acciones de contención.
Aeroméxico señaló que, en ese momento, no se materializó la divulgación de datos de clientes por parte de los ciberdelincuentes.
Como medida preventiva, recomendó a sus clientes mantenerse atentos a correos electrónicos, mensajes o llamadas que soliciten información personal y evitar compartir datos sensibles ante posibles intentos de fraude.
La empresa indicó que mantiene un monitoreo permanente de la situación, colaborará con las autoridades competentes y ejercerá las acciones legales correspondientes contra quienes resulten responsables de cualquier conducta ilícita.

Envíe un mensaje al numero 55 1140 9052 por WhatsApp con la palabra SUSCRIBIR para recibir las noticias más importantes.
OC/CR
Etiquetas
 Nación
2026-09-23 - 15:07
 Nación
2026-09-23 - 14:57
 Nación
2026-09-23 - 14:20
 Nación
2026-09-23 - 14:08
 Nación
2026-09-23 - 13:55
 Nación
2026-09-23 - 13:39
 Nación
2026-09-23 - 13:36
 Nación
2026-09-23 - 13:35
 Nación
2026-09-23 - 13:34
 Nación
2026-09-23 - 13:33
 Nación
2026-09-23 - 13:31
 Nación
2026-09-23 - 13:31
 Nación
2026-09-23 - 13:28
 Nación
2026-09-23 - 13:27